
Школьный этап Сириус Информатика 9 класс задания и ответы 4 группа 19.10.2026
Школьный этап Сириус Информатика 9 класс задания и ответы 4 группа 19.10.2026. Работа подойдет для регионов группы №4: Алтайский край — 22 регион, Амурская область — 28 регион, Еврейская автономная область — 79 регион, Забайкальский край — 75 регион, Иркутская область — 38 регион, Камчатский край — 41 регион, Кемеровская область — Кузбасс — 42 регион, Красноярский край — 24, 84 регион, Магаданская область — 49 регион, Новосибирская область — 54 регион, Приморский край — 25 регион, Республика Алтай — 04 регион, Республика Бурятия — 03 регион, Республика Саха (Якутия) — 14 регион, Республика Тыва — 17 регион, Республика Хакасия — 19 регион, Сахалинская область — 65 регион, Томская область — 70 регион, Хабаровский край — 27 регион, Чукотский автономный округ — 87 регион
Задание 1. B2B SaaS
Файлы: 2_9_01-windows.exe, 2_9_01-linux
Давным-давно в далёкой-далёкой галактике менеджеры всего мира пытались найти метрику, позволяющую оценить объём работы программистов. Кто-то считал строчки кода, кто-то — количество коммитов, кто-то — количество токенов. Но недавно они нашли вариант лучше: B2B SaaS-проекты. И наш герой как раз попал на повторное техническое интервью в жёлтой компании. Ему поставили непосильную задачу: собрать 50000 B2B SaaS-проектов! Помогите ему в этом, иначе он будет уволен.
Формат ответа: vsosh{text}.
Смотреть полные ответы на олимпиаду
Задание 2. Мемы динозавров
Файлы: 2_9_02-windows.exe, 2_9_02-linux
Доктора наук института мемологии проводят исследования в области истории мемов, и они наткнулись на очень древний артефакт. Стряхнув пыль с главной страницы, они увидели то, что было забыто этим миром, — демотиваторы! Проанализировав сигнатуры сайта, было выявлено, что на его сервере в корне диска скрывается файл secret с ключом ко всем демотиваторам, но навыков учёных мемологии не хватило, чтобы найти его. Помогите им в этом.
Формат ответа: vsosh{text}.
Смотреть полные ответы на олимпиаду
Задание 3. Шифр наоборот
Файл: encrypt_text.txt
Рекомендуемые инструменты: Python
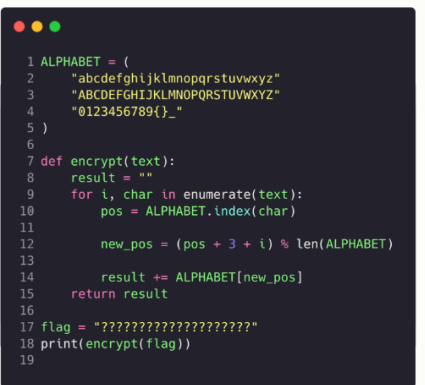
Для передачи секретных сообщений была написана программа на языке Python:
В результате программа вывела:
ywtyofAoGqEGtptAIBzNv
Найдите исходное сообщение, представляющее осмысленную фразу.
Формат ответа: vsosh{text}.
Смотреть полные ответы на олимпиаду
Задание 4. Удалённый кадр
Рекомендуемые инструменты: Autopsy
Файл: 2_9_04-снимок.img
В ходе расследования была изъята USB-флешка, вам передан её образ. Известно, что владелец флешки удалил некоторые данные перед её изъятием. Кроме того, следователь сообщил следующую информацию: «Интересующий расследование снимок был сделан 18 августа 2026 года примерно в 17:40». Помогите следователю найти скрытую информацию.
Формат ответа: vsosh{text}.
Смотреть полные ответы на олимпиаду
Задание 5. Сканирование сервера
Рекомендуемые инструменты: Wireshark
Файлы: 2_9_05_traffic.pcap
Администратор школьной сети заметил подозрительную активность: один из компьютеров начал обращаться к другому компьютеру на большое количество разных TCP-портов. Администратор сохранил фрагмент сетевого трафика в файл 2_9_05_traffic.pcap.
Проанализируйте трафик и определите:
какой компьютер выполнял сканирование;
какие TCP-порты доступны на целевом компьютере;
какой из обнаруженных сервисов может использоваться для удалённого управления компьютером.
Для анализа рекомендуется использовать программу Wireshark.
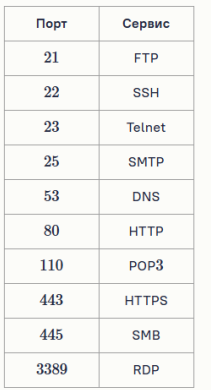
Какой IP-адрес принадлежит компьютеру, с которого выполнялось сканирование?
Какие TCP-порты, судя по полученным ответам, были доступны на целевом компьютере?
Какой из обнаруженных сервисов обычно используется для удалённого управления компьютером с помощью графического интерфейса?
Смотреть полные ответы на олимпиаду
Задание 6. Чем опасен этот код?
Разработчики учебного веб-приложения оставили несколько фрагментов кода, которые могут быть небезопасными. Специалист по информационной безопасности обнаружил, что злоумышленник может передавать приложению собственные данные. В зависимости от того, как программа использует эти данные, последствия могут быть разными.
Установите соответствие между фрагментами кода и последствиями, которые могут произойти из-за ошибок в них. Каждый фрагмент соединяется ровно с одним последствием, и каждое последствие используется ровно один раз.
ФРАГМЕНТЫ КОДА
А)name = request.args.get(«name»)
return «<h1>Здравствуйте, » + name + «</h1>»
Б)user_id = request.args.get(«id»)
query = «SELECT * FROM users WHERE id = » + user_id
db.execute(query)
В)host = request.args.get(«host»)
os.system(«ping -c 1 » + host)
Г)filename = request.args.get(«file»)
path = «/home/site/files/» + filename
with open(path, «r») as file:
return file.read()
Д)expression = request.args.get(«expression»)
result = eval(expression)
ПОСЛЕДСТВИЯ
1) Злоумышленник может изменить структуру запроса к базе данных и получить или изменить данные, доступ к которым ему не предоставлялся (SQL Injection).
2) Злоумышленник может заставить приложение выполнить команды операционной системы, которые разработчик не предусмотрел (OS Command Injection).
3) Злоумышленник может заставить программу выполнить произвольные инструкции на языке Python (Python Code Injection).
4) Злоумышленник может получить содержимое файлов, находящихся за пределами разрешённой папки (Path Traversal).
5) Злоумышленник может заставить браузер посетителя выполнить JavaScript, который был передан через веб-сайт (Cross-Site Scripting).
Смотреть полные ответы на олимпиаду
Задание 7. Разделение сети
В школе необходимо разделить сеть на две части:
ученики;
администрация.
Для этого администратор использует виртуальные сети (VLAN).
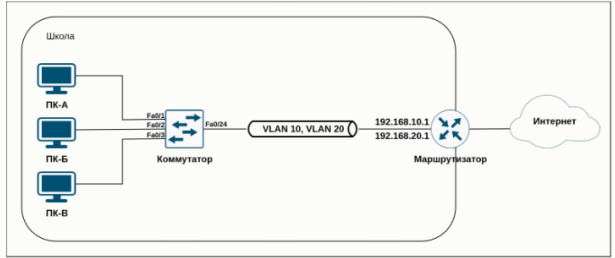
Известно:
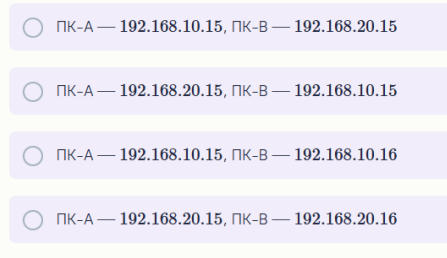
ПК-А — компьютер ученика;
ПК-Б — компьютер ученика;
ПК-В — компьютер администрации;
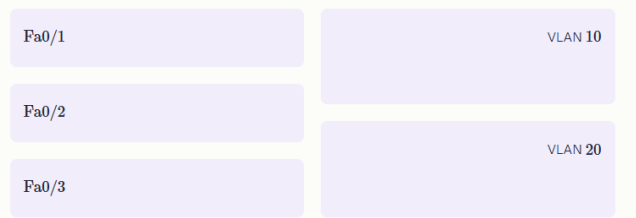
порт коммутатора Fa0/1 подключён к ПК-А;
порт коммутатора Fa0/2 подключён к ПК-Б;
порт коммутатора Fa0/3 подключён к ПК-В;
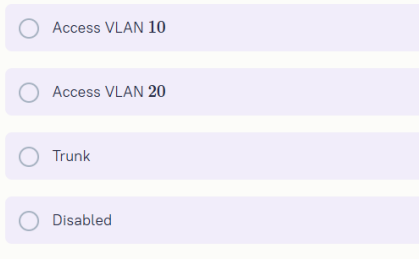
порт коммутатора Fa0/24 подключён к маршрутизатору.
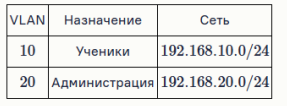
Используются две VLAN:
С какими VLAN связаны порты коммутатора?
Какой режим должен использовать порт Fa0/24, соединяющий коммутатор с маршрутизатором?
Администратор подготовил варианты IP-адресов. Какой вариант соответствует схеме?
После настройки сети администратор проверяет соединение:
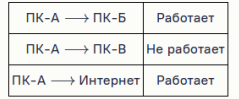
Выберите верные утверждения:
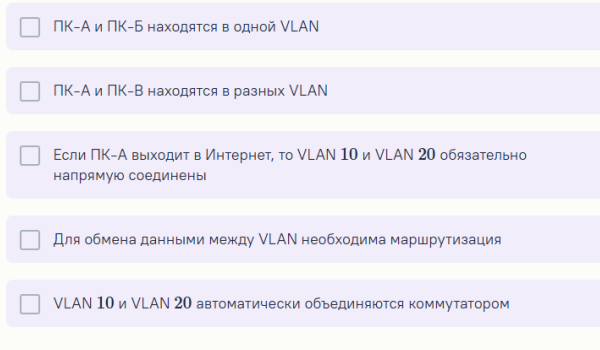
Смотреть полные ответы на олимпиаду
Задание 8. Кухонный комбайн
Рекомендуемые инструменты: StegSolve
Файлы: 2_9_08_part1.png, 2_9_08_part2.png
Перед вами два изображения. По отдельности они не содержат ничего особенно интересного. Кухонный комбайн хорош тем, что позволяет получить результат из нескольких отдельных ингредиентов. Возможно, и здесь стоит посмотреть на изображения не по отдельности. Найдите скрытое сообщение и запишите его в формате vsosh{text}.
Смотреть полные ответы на олимпиаду
Задание 9. Ненадёжный код
Рекомендуемые инструменты: Python
Файлы: 2_9_09_code.py
Представленный листинг кода реализует веб-сервер для загрузки и просмотра пользовательских файлов.
Изучите код и ответьте на вопросы ниже.
Что позволяет сделать злоумышленнику найденная уязвимость?
Создать избыточную нагрузку на сервер
Получить доступ к файловой системе сервера
Получить возможность исполнять произвольный код на сервере
Получить список IP-адресов посетителей сайта
Получить доступ во внутреннюю сеть, где находится сервер
Какой текст должен присутствовать в запросе к серверу для успешной эксплуатации уязвимости?
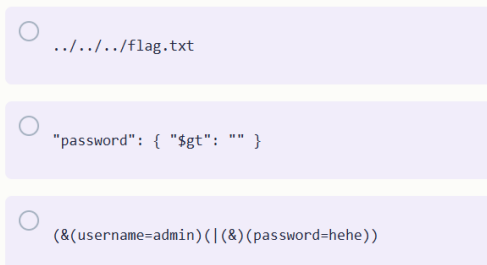
Как исправить найденную уязвимость?
Ограничить список разрешённых алгоритмов подписи токена
Использовать экранирование данных при выводе на фронтенд
Использовать нормализацию путей, полученных из пользовательского ввода
Разрешить запросы только из внутренней сети
Добавить капчу на страницу
Смотреть полные ответы на олимпиаду
Задание 10. Что запускать?
Специалист по информационной безопасности исследует учебный сервер. Установите соответствие между ситуациями и подходящими командами или утилитами. Каждый вариант можно использовать только один раз.
СИТУАЦИИ
А) Нужно посмотреть список файлов внутри архива archive.zip, но не извлекать их.
Б) Нужно получить HTML-код главной страницы прямо из терминала, не открывая браузер.
В) Нужно понять, какое ПО веб-сервера отвечает на порту 80, и по возможности определить его версию.
Г) Нужно проверить доступность сервера по сети.
Д) Нужно проверить, соответствует ли MD5-хеш файла secret.txt значению 42f749ade7f9e195bf475f37a44cafcb.
Е) Нужно определить открытые TCP-порты на сервере.
КОМАНДЫ И УТИЛИТЫ
ping 192.168.10.15
chmod +x archive.zip
nmap -sV -p 80 192.168.10.15
nmap 192.168.10.15
md5sum secret.txt
whoami
curl http://192.168.10.15/
unzip -l archive.zip
Смотреть полные ответы на олимпиаду